IP 관리와 네트워크 접근제어를 하나로
업무망에 접속하는 모든 사용자와 단말은 확인된 뒤에 연결되어야 합니다.
IPScan NAC는 단일 장비에서 IPAM과 NAC를 통합 운영해 유·무선 네트워크 접속을 제어하고 단말의 보안 상태를 관리합니다.
확인되지 않은 단말
외부 반입 PC, 방문객 단말, 미등록 장비가 업무망에 연결되면 내부 정보 유출과 악성코드 확산의 통로가 될 수 있습니다.
IP 충돌과 임의 변경
IP·MAC 주소를 임의로 바꾸거나 중요 장비의 주소를 사용하면 장애가 발생하고, 실제 사용자와 자산을 추적하기 어려워집니다.
보안 정책 미준수
백신 미설치, 보안 업데이트 누락, 금지 소프트웨어 사용처럼 사내 보안 기준을 지키지 않은 단말은 접속 전에 확인하고 조치해야 합니다.
제품 구성
정책 서버, 수집·차단 센서,
단말 Agent로 구성됩니다.
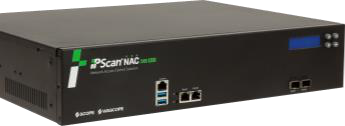
IPScan NAC Server
보안 정책과 감사 로그를 관리하는 IPAM·NAC 통합 정책 서버입니다.
모델
NAC 500 PLUS · 1000 PLUS · 2000 PLUS · 10000 PLUS
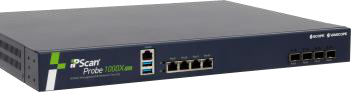
IPScan Probe
정책 서버와 연결되어 단말 정보를 수집하고, 차단·허용 정책과 DHCP IP 할당을 수행합니다.
모델
Probe 50 PLUS · 100X PLUS · 200X PLUS · 400X PLUS · 600X PLUS · 1000X PLUS
IPScan NAC Agent
사용자 단말에 설치되어 사용자 인증, 무결성 검사, 필수 소프트웨어 설치 유도와 보안 설정 적용을 수행합니다.
지원
Windows Agent · MAC Agent · Agentless 단말 인증
동작 방식
접속 시도부터 인증, 검사,
업무망 연결까지
인증된 단말만 업무망으로
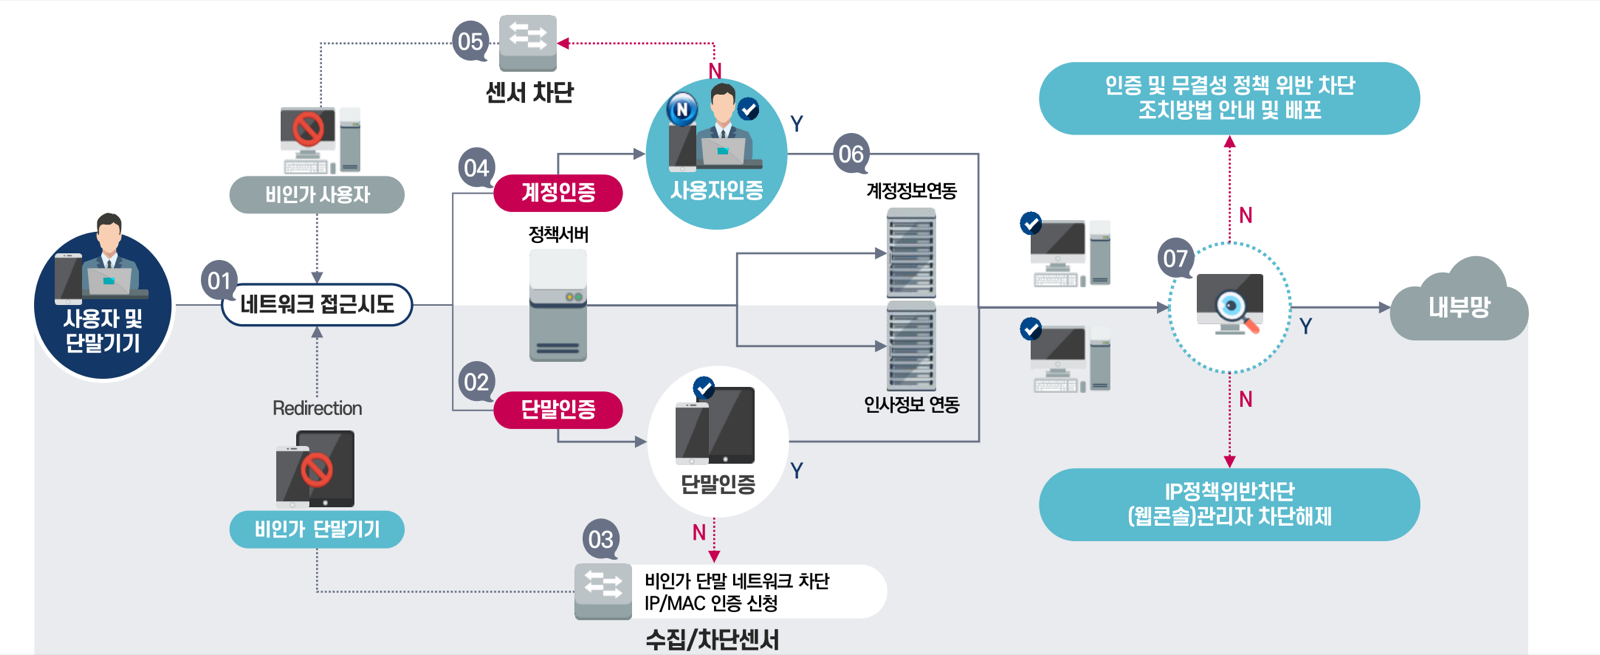
네트워크 접근을 시도하는 단말은 Agent 기반 사용자 인증 또는 Agentless 단말 인증을 거칩니다. 비인가 사용자는 Agent 설치 및 인증 페이지로, 비인가 단말은 IP 사용 신청 페이지로 유도됩니다. 인증 후에도 무결성 정책이나 IP 정책을 위반하면 차단되고 조치 방법이 안내됩니다.
인증
자체 계정, AD·LDAP·SSO 연동과 인사 정보 연동으로 사용자를 식별합니다.
검사
필수·악성·백신 소프트웨어와 Windows 업데이트 상태를 확인합니다.
통제
정책을 위반한 단말을 차단하고, 관리자 승인 후 접속을 허용합니다.
적용 환경
802.1q 트렁크 연결로
여러 망을 함께 관리합니다.
망 구성에 맞춘 Probe 배치
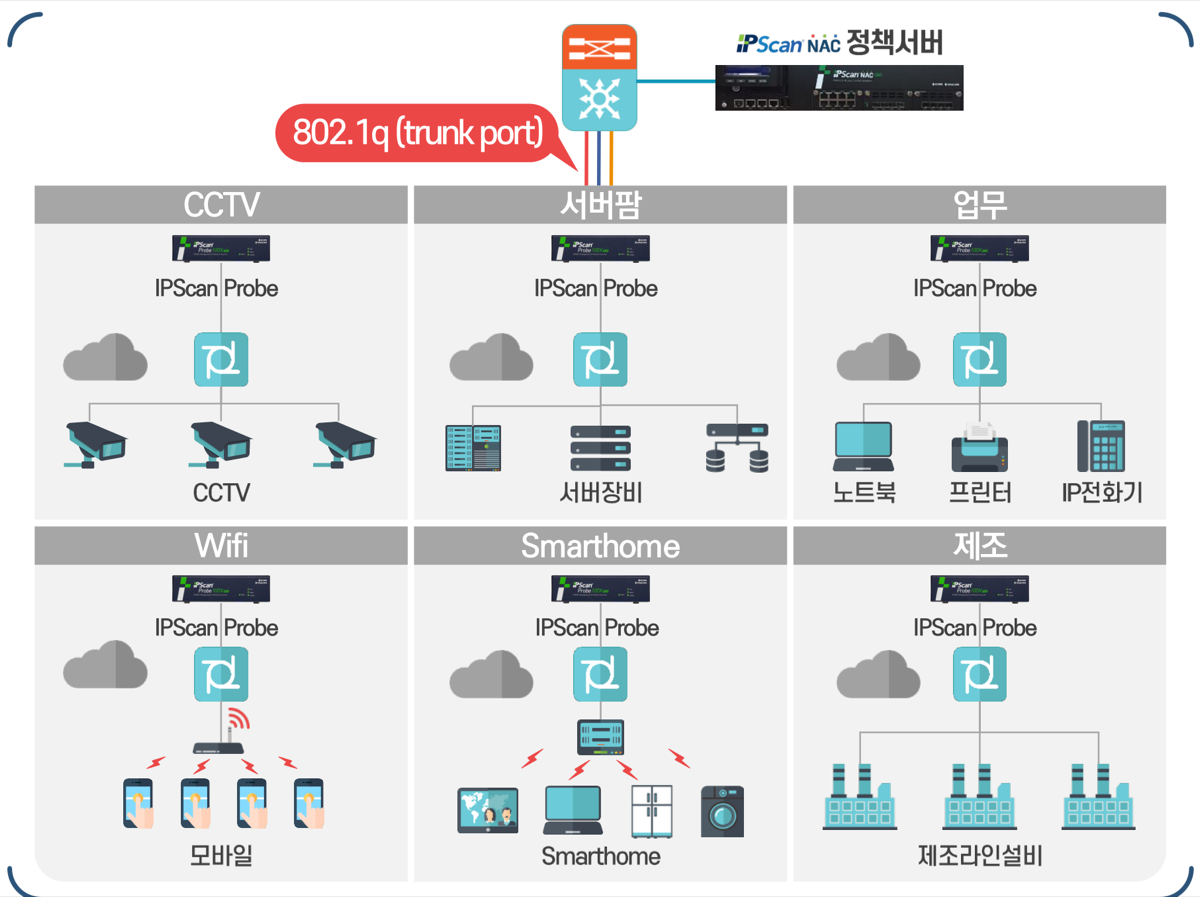
정책 서버는 802.1q 트렁크 포트로 각 VLAN에 연결되고, 망마다 배치된 IPScan Probe가 단말을 수집하고 통제합니다. 업무 PC뿐 아니라 CCTV, 서버, 프린터, IP 전화기, 무선 모바일 단말, 스마트홈 기기와 제조 라인 설비까지 같은 정책으로 관리할 수 있습니다.
IPAM
IP·MAC 자원을 수집하고
주소 사용을 통제합니다.
IP 자원 관리와 보호
PC, 모바일 단말, 서버, 스위치 등 IP 자산을 자동으로 탐지하고 현황을 관리합니다. IP 충돌을 실시간으로 알리고, 중요 장비의 주소를 보호하며, 관리 대역별 사용자 이동과 사용 이력을 기록합니다.
변경 방지
IP·MAC 주소, 컴퓨터 이름과 OS의 임의 변경을 막습니다.
사용 기간 관리
외부 사용자의 IP 사용 기간을 예약·제한하고, 장기 미접속 IP는 차단하거나 회수합니다.
IP 사용 신청
사용자가 IP 사용을 신청하고 관리자가 승인합니다.
DHCP 내장 Probe
별도 장비 없이 DHCP와 IP 주소 관리를 함께 제공합니다. 고정 IP 할당, 임대 기간 만료에 따른 회수, DHCP Pool 대역의 Static IP 차단, 다른 DHCP 서버 검출을 지원하며, 고정 IP와 DHCP 환경을 동시에 운영할 수 있습니다.
Probe 기반 차단
Probe가 같은 대역의 차단 대상 단말에 ARP 응답을 보내 통신을 제한하므로, 기존 네트워크 구성을 바꾸지 않고 차단 정책을 적용할 수 있습니다. 과다 Broadcast를 발생시키는 호스트도 차단합니다.
허니팟
관리 대역의 특정 IP를 허니팟으로 지정해 ARP 스푸핑, ARP 스니핑, 포트 스캔을 시도하는 호스트를 공격자로 판별합니다.
스위치 관리
스위치 정보를 수집하고 스위치 포트 상태를 실시간으로 모니터링하고 제어합니다.
NAC
사용자를 인증하고
단말의 보안 상태를 검증합니다.
인증 · 검역 · 인가 · 권한
장비, 부서, 사용자, 노드 타입, IP 대역별로 정책을 적용합니다. Non-Driver 기반 Agent로 단말 독립성을 보장하며, 정책 위반 시 사용자에게 알림과 조치 방법을 안내합니다.
인증
ID·Password 인증과 외부 인증 시스템 연동, Agent 미설치·삭제 단말 차단, 장비 승인·폐기와 외부 반출 관리, 공용 PC와 방문객 임시 인터넷 접속을 관리합니다.
검역
필수·악성 소프트웨어 설치 여부와 백신 동작을 확인하고, Windows Update와 Microsoft Defender 정책을 적용합니다. Agent는 자동으로 업데이트됩니다.
인가
NIC·AP 사용, 공유 폴더, USB 저장 매체를 제어하고, 필수 파일 배포와 로컬 PC 정책으로 단말 설정을 관리합니다. 802.1x 통합 인증도 지원합니다.
권한
그룹 간 접근과 통신을 제어하고, 무결성 검사 주기를 지정하며, 과다 트래픽을 발생시키는 단말을 모니터링하고 차단합니다.
운영과 가용성
권한 관리와 이력,
이중화까지
안정적인 운영을 위한 관리 기능
인사 DB(DBMS), LDAP, 파일(CSV) 연동으로 사용자 정보를 자동 반영하고, 사용자와 IP 자산을 자동으로 분류합니다.
이중화
서버·DB·NIC와 Probe를 Active-Standby로 구성하고 Switchover를 지원합니다.
관리자 권한
계정 유형·Probe별 권한, 로그인 허용 시간·만료일, 접속 IP를 설정합니다.
개인정보 비식별
관리자 계정과 항목별로 개인정보 비식별 수준을 지정합니다.
이벤트 로그
호스트 이벤트와 정책 적용 이력을 실시간 로그 뷰어로 확인합니다.
보고서
IP 변경 현황, 월 평균 사용 수, 월간 사용 추이와 사용자 정의 통계를 제공합니다.
내보내기
이력과 보고서를 txt, xlsx 파일로 내보냅니다.
도입 효과
우리 환경의 운영 과제에 맞춰
필요한 기능부터 검토하세요.
내부 정보 보호
인증되지 않은 사용자와 단말의 업무망 접속을 차단해 내부 정보 유출 경로를 줄입니다.
보안 기준 준수
단말의 보안 소프트웨어와 업데이트 상태를 검사하고, 위반 단말에 조치 방법을 안내합니다.
관리 효율 향상
하나의 장비로 IP 자원과 접근제어 정책을 함께 관리하고, 인사 정보 연동으로 수작업을 줄입니다.
서비스 연속성
IP 충돌과 임의 변경을 막고, 서버와 Probe 이중화로 장애에 대비합니다.